当牛排遇上黑客 全球最大肉类加工商网络攻击事件的多维透视
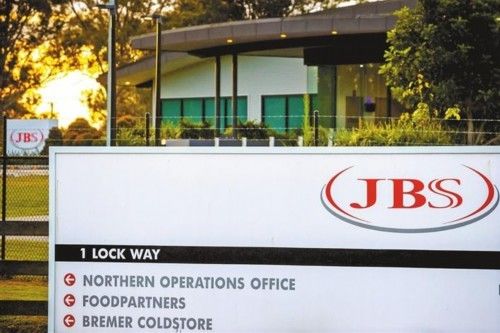
2021年5月,全球最大肉类加工商JBS遭遇勒索软件攻击,导致其在北美和澳大利亚的多座工厂被迫关停,数千名工人临时停工。这起事件并非孤例——就在几周前,美国科洛尼尔管道公司刚因类似攻击导致燃油供应中断。当黑客的触角伸向食品供应链,我们不得不正视一个事实:网络攻击已从数据窃取升级为对物理世界的直接打击。
从计算机网络工程的角度看,JBS事件暴露了工业控制系统(ICS)与信息技术(IT)网络融合后的安全脆弱性。传统上,工厂的OT(运营技术)网络与办公IT网络物理隔离,但数字化转型推动了二者的互联互通,以提高生产效率和数据透明度。这种融合也打破了原有的安全边界——攻击者一旦突破IT网络(如通过钓鱼邮件获取 credentials),便可横向移动至OT层,进而控制生产设备或中断运营。JBS的应对措施是关闭部分系统以遏制攻击,这直接导致了工厂停摆。
勒索软件即服务(RaaS)的产业化进一步降低了攻击门槛。黑客组织开发勒索软件并以订阅模式出售给“ affiliate”,后者负责入侵并分享赎金。JBS据信向黑客支付了1100万美元赎金,这反映了企业在业务连续性与合规之间的艰难博弈。但支付赎金是否明智?FBI明确反对,因为这会助长犯罪生态。
除了直接的经济损失,该事件还引发了对食品供应链韧性的思考。肉类加工高度集中化,少数巨头控制着大部分产能,一旦关键节点受攻击,影响会迅速波及养殖、零售等上下游。工人被迫停工凸显了网络安全的社会维度——蓝领工人成为网络犯罪最直接的受害者之一。
以下关键信息值得持续关注。第一,攻击入口与漏洞详情。JBS尚未公开初始入侵向量,但同类事件多源于VPN漏洞、弱口令或第三方供应商风险。第二,监管动向。美国已出台行政令要求关键基础设施企业报告网络事件,欧盟NIS2指令也强化了食品行业的合规要求。第三,保险与责任归属。网络保险能否覆盖停产损失?股东是否会起诉管理层安全投入不足?这些法律问题将影响未来企业的安全投资决策。第四,行业协作机制。肉类加工企业是否应建立信息共享与分析中心(ISAC),以提前预警威胁?
对于计算机网络工程从业者,该事件提供了深刻的教训:必须实施网络分段与零信任架构,严格隔离IT与OT网络;对关键系统进行定期漏洞评估与渗透测试;建立离线备份与灾难恢复预案;并开展全员安全意识培训。选择经过安全审计的第三方供应商也至关重要。
JBS遭袭事件是一面镜子,映照出数字化时代食品安全的新防线——网络安全。当我们的餐桌依赖于复杂的网络系统,加固这条数字供应链已不再只是IT部门的职责,而是关乎国家经济安全与公共福祉的战略议题。
如若转载,请注明出处:http://www.mqtjymy.com/product/86.html
更新时间:2026-11-21 19:14:32